Prime Radiant 与开发者推出外部沙箱方案,让编码智能体在隔离环境执行代码
来源标题:External sandboxes for coding agents
AI 研究实验室 Prime Radiant 合作发布外部沙箱模式,让智能体执行的代码运行在独立沙箱中,智能体本身留在沙箱外。该模式已落地三个实现:external-sandbox-v86、external-sandbox-container 和 external-sandbox-quicksand,均提供相同的 localhost API。用户可配置 Pi、Claude Code 或 Codex 将 API 调用发送至该沙箱。
以下正文由 AI 翻译自 Simon Willison(原文版权归原站所有),可能存在偏差,重要内容请以原文为准。
为编程智能体提供的外部沙箱
我一直在探索为智能体执行的代码提供沙箱的新方法,重点是让试用本地模型变得更安全,不必担心一次失误或提示注入攻击可能让它们在机器上做出破坏性操作。
这个项目是我与 Prime Radiant 合作完成的,后者是打造 Superpowers 及其他项目的 AI 研究实验室。
我在 Prime Radiant 博客上的文章介绍了外部沙箱模式:智能体执行的代码运行在专用沙箱内,而智能体本身则位于该沙箱之外。
为了演示这一模式,我们发布了三个沙箱服务器实现:
- external-sandbox-v86 运行一个 Node.js 服务器,再由它使用 v86 在 WebAssembly 中运行 Alpine Linux。
- external-sandbox-container 是一个 Python Web 服务器,在 Apple Containers 实例内的 Alpine Linux 中运行沙箱。
- external-sandbox-quicksand 是另一个 Python Web 服务器,这次使用微软的 Quicksand 沙箱库,它把 QEMU 和 Alpine Linux 打包进了一个 Python 包!
这些实现都提供相同的 localhost API。随后你可以配置 Pi、Claude Code 或 Codex,让它们在需要执行代码时随时向该沙箱发送 API 调用。
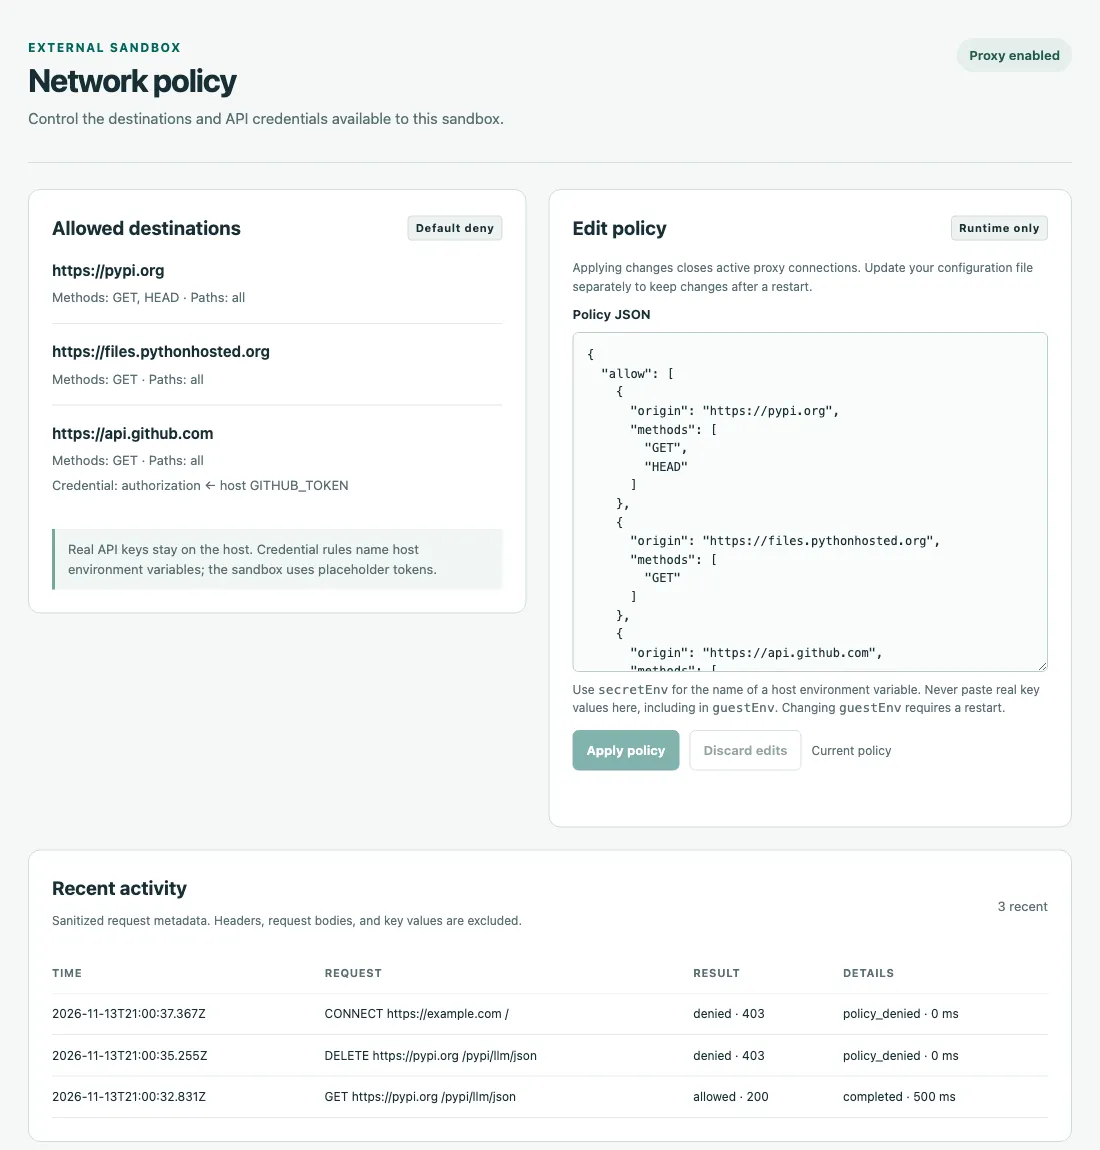
这些沙箱还包含一个可选的 HTTP/HTTPS 允许列表代理,因此你可以精确控制智能体的代码被允许与哪些主机通信——另外还有一套凭据替换机制,可以在不与智能体共享密钥的情况下发起经过身份验证的 API 调用。下面是沙箱仍在运行时用来重新配置该代理的 UI:
我依然对安全运行不受信任代码这一挑战着迷。这种外部沙箱模式提供了一种简洁的方式,用来试验不同的方法。
标签:sandboxing, security, ai, webassembly, generative-ai, llms, coding-agents, claude-code, codex, pi
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。