Rigorix 开源 AI 智能体执行治理引擎,在操作前重新校验权限
来源标题:Show HN: Rigorix, Execution governance for AI agents, open-source engine
Rigorix 是一个开源的 AI 智能体执行治理引擎,在具有后果的操作执行前重新校验授权,并记录可供第三方验证的签名决策。该工具旨在管控金融交易、数据库迁移、依赖升级和生产变更等关键动作,并在执行前冻结现场重新检查实时权限。被拒绝的步骤会被签名记录为成功管控的证据。
以下正文由 AI 翻译自 Hacker News 最新(原文版权归原站所有),可能存在偏差,重要内容请以原文为准。
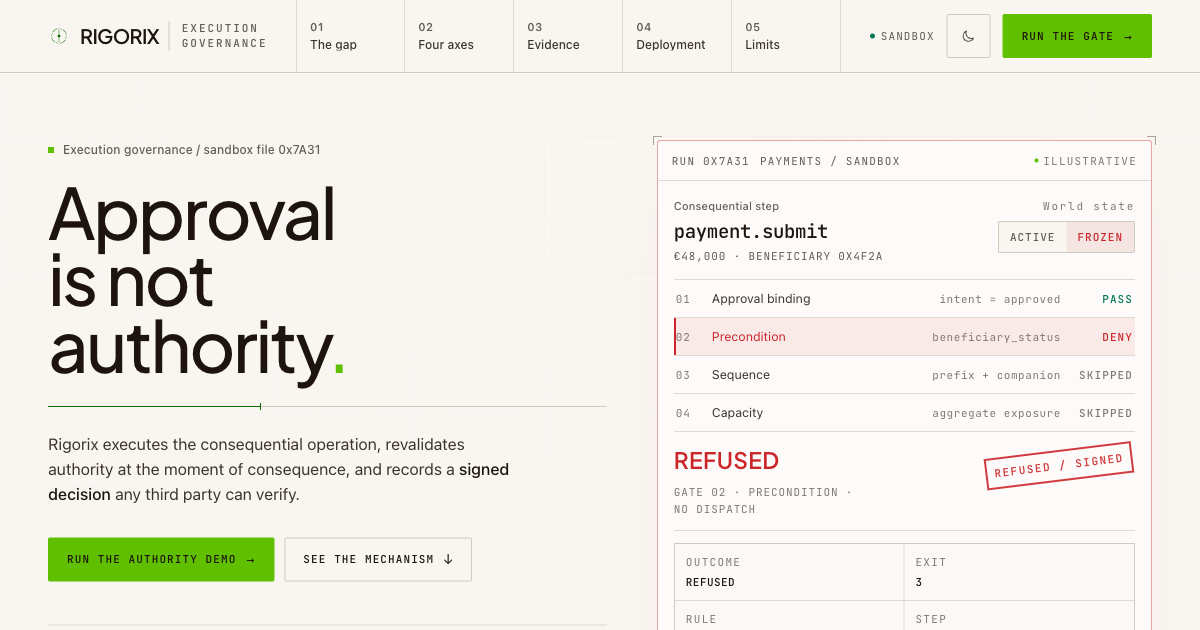
Rigorix 执行具有后果的操作,在后果发生的时刻重新验证权限,并记录一份任何第三方都可验证的签名决策。
在具有后果的 AI-agent 操作执行之前对其进行控制——从金融交易、数据库迁移到依赖升级和生产变更——并保留每一次决策的证据。
批准有效。世界被冻结。闸门再次做出决定。
批准没有变。世界变了。Rigorix 存在于两者之间的距离之中。
FREEZE GATE / RE-READ NO DISPATCH t+00:00ApprovalValid 批准 一个 agent 被授权向某收款人付款。人类批准了一项意图。记录完整且签名正确。 在“同意”与“付款”之间,收款人被冻结。批准中的任何内容都对此一无所知。 闸门再次运行,针对实时权限。该步骤不予派发。拒绝被签名。 这里的每个 agent 都做了它被允许做的事。决策只做了一次,而效果稍后才到达。 被拒绝的步骤是一次成功的控制,作为证据记录,连同产生它的规则、步骤和摘要。
一个操作在运行之前可能以四种方式失败,运行之后还有一种。每个问题在同一操作上都有自己的执行点——一个闸门,一本账本。
选择一个间题以查看其执行点方向键也可用
策略在计划时评估,跨越运行前缀,并跨越基于签名历史的多次运行。乱序到达的步骤在触及效果之前就被拒绝。
A B B 单独允许 两个允许的操作 / 一个禁止的组合 B 单独通过。在 A 之后,同一操作被拒绝。 序列策略Plan / prefix / cross-run
轴 02 / 前置条件在派发时评估 批准是固定的。条件被重新读取。 由操作者编写的前置条件在该步骤派发之前立即运行。它可以检查权限、资格、限额、冻结——任何操作者能读取的内容。除明确通过之外的任何结果都会拒绝该步骤。 限制:这缩小了检查与后果之间的窗口。下游系统仍在其自己的提交点执行资格校验。 “同意”不变 世界变了 前置条件 实时状态 不派发 批准 世界 派发 前置条件在派发时失败即拒绝
轴 03 / 效果效果同一性 改名后的后果仍是同一个后果。 重复付款可能以新名称到达。Rigorix 将每个操作归约为它将产生的效果,使用你定义的键(规范效果键)。改名的收款人或重新签发的账户解析为同一效果,重复项被拒绝。 效果键 规范 重复 拒绝 同一效果在不同名称下 / 在两者运行之前匹配 效果键确定性匹配
轴 04 / 容量总暴露 五个被允许的操作就是一份暴露。 每个操作都可能符合自己的限额,而总额却超了。Rigorix 在授权之前预留容量,因此合并暴露会被检查。跨会话时,只有当每个会话都取用同一个它们争用的共享存储(争用存储)时,这一点才成立。在单个进程内,账本对一次执行是原子的。 CAP 96 000 S1 S2 S3 S4 S5 各 24 000 拒绝 先预留再授权 / 四个会话使上限饱和 容量账本先预留,再授权
轴 05 / 承诺持久性与结算 在已发送与已结算之间。 一个被允许的效果可能已派发而响应从未到达。意图在发送之前写入,窗口保持开放为模糊状态,依赖项被隔离,并且在解析器提供供应商证据之前拒绝重试。Rigorix 能承诺什么取决于两件事:记录有多持久(单进程,还是共享存储),以及供应商是否最终确认(有回执,或没有)。 模糊 无响应 解析器 / 供应商证据 非终态 / 依赖项被隔离 / 拒绝重试 持久性:进程内或争用存储 结算:供应商回执或无 效果承诺持久性 × 结算
03证据已签名 不要信任证据。 验证它。 信封经过 HMAC 签名、哈希链式连接,并可用 Ed25519 检查点锚定。验证器已发布在 crates.io、npm 和 PyPI 上;共五种语言。 在你所获得集合内的内部一致性。断开的链接无需密钥即可看见。 针对密钥的完整性。它证明记录在签名之后未被篡改。 在生产者被攻陷后仍能存续的外部来源证明。三种独立证明。 拒绝也会被签名:规则 id、步骤、结果、退出码、输入摘要、检查摘要、权限摘要、时间戳。 自己检查链、签名和锚点——离线进行,无需控制平面,也无需我们的配合。 同一引擎。不同边界。决策永远不会转移到控制平面。 开源引擎。受治理的执行与本地证据,在一个进程内。 已发布的验证器包。任何人都可以在没有控制平面或我们的配合下检查证据。 增加组织级策略、审计和运维。执行决策仍留在引擎中。 OSS 是开源引擎。已发布的 SDK 是验证器包。Enterprise 是控制平面以及跨会话容量所需的共享存储。在单个进程内,容量账本对一次执行是原子的。 控制平面从不取代引擎的决策。它配置策略、存储审计记录,并为操作者提供一个界面。闸门留在执行路径中,在你的边界之内。 一个其限制被明确说明的控制,才是风险团队可以使用的控制。边界是产品的一部分。 下游系统仍在其自己的提交点执行资格校验。 效果键和权限检查来自操作者。没有模型去猜测“冻结”在你的系统中意味着什么。 Rigorix 治理通过其执行路径路由的操作。 进程内账本提供单次执行的原子性。 证据证明闸门决策及其周围的记录。不要从记录中读出超出它所证明的内容。
(原文较长,此处译出前 6000 字,完整内容请点「打开原文」。)
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。