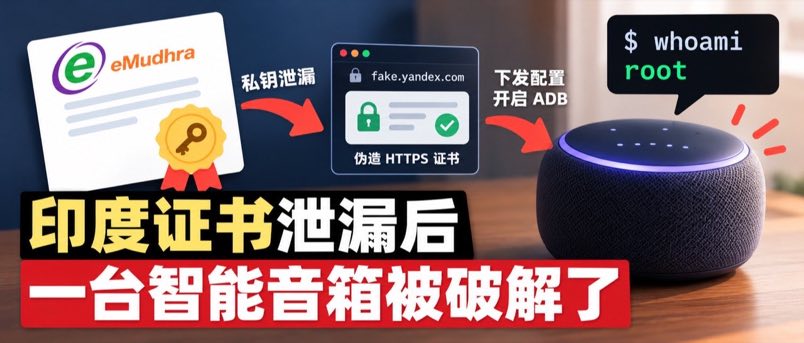
印度证书泄漏后,一台智能音箱被破解了
昨天刚介绍了印度证书机构 eMudhra 的离谱安全事故,其中一枚证书的私钥竟然只有一个数字:4。 没想到,这么快就有人用上了这批泄漏的私钥。 10 月 20 日,一位开发者发布了 yandex mi
以下正文同步自 小众软件,版权归原站所有,已转换为易读排版。
昨天刚介绍了印度证书机构 eMudhra 的离谱安全事故,其中一枚证书的私钥竟然只有一个数字:4。 没想到,这么快就有人用上了这批泄漏的私钥。 10 月 20 日,一位开发者发布了 yandex mini 2 adventures,利用泄漏的 CA 私钥,成功拿到了俄罗斯 Yandex Station Mini 2 智能音箱的 Root 权限。 先说明一下:私钥为 4 的是 EM OV TLS CA – G3C。作者使用了公开的泄漏私钥仓库,但没有说明音箱这次具体用了其中哪一枚。
怎么做到的?
原来,这台智能音箱会连接 Yandex 的服务器,获取云端配置。而开发者发现,云端配置中居然可以开启 ADB 调试功能。 那就好办了,只需要让音箱相信自己就是 Yandex 官方服务器。 大致过程:
- 重定向连接:在自己控制的网络中,让音箱连接自己的服务器,比如通过 DNS 劫持。原文没有展开这一步的具体网络设置。
- 伪造 HTTPS 证书:利用泄漏的 CA 私钥,为 Yandex 域名签发证书,让音箱通过 HTTPS 验证。
- 下发配置:冒充官方服务器,将 adbd 配置中的 remoteActivation 和 network 设置为 true,开启网络 ADB。
- 连接音箱:重启设备,通过 ADB 连接并进入 shell,执行 whoami。 返回结果:root 好家伙,直接拿到了 Root 权限。
哪些设备会受影响?
有个容易误会的地方:这批出问题的中间 CA 证书是 2025 年才签发的,但更早生产的设备同样可能受到影响。 因为设备通常预装的是根证书。只要它信任能连到这些中间 CA 的根证书,而且证书链符合校验要求,就可能接受它们签发的网站证书。 比如一台 2018 年生产的智能电视,即使从未更新过系统,也可能通过交叉签名等证书链,信任攻击者提供的证书。 当然,还要满足几个条件:设备没有封禁问题证书、没有通过有效的吊销检查拦截它,而且攻击者能够劫持它的网络连接。证书固定等额外校验也可能挡住这种冒充。 所以,老旧智能音箱、电视、摄像头、路由器,甚至一些长期不更新的联网设备,都值得关注。 概念插图,不代表图中其他设备已被验证可以破解。
那么,还能破解哪些设备?
如果设备仍然信任这些出问题的证书,攻击者就有机会冒充它所连接的云端服务器。 至于能不能进一步拿到设备权限,还得看设备本身有没有可利用的功能或漏洞。 比如这次的 Yandex 音箱,恰好允许云端配置开启以 Root 权限运行的 ADB。 所以问题来了:到底还有多少智能设备,仍然信任这些已经出问题的证书? 浏览器可以通过更新迅速封禁,家里那些多年不更新固件的智能设备,可就不好说了。
相关阅读
- iOS 系统设置 URL 集合:让快捷指令进入 iOS 系统的 404+ 个方式
- 测试你的浏览器安全性:如果能打开这个网站,就踩中了印度证书机构的离谱大雷
- Smart Closet 掌上衣橱 – 智能易用的衣橱管理应用[iOS/Android]
- 【教程】使用 Let’s Encrypt 签发免费的 IP 地址证书
- 域名证书监测,帮你定期检查将要过期的 SSL/TLS 域名证书 ©2021 青小蛙 for 小众软件 | 加入我们 | 投稿 | 订阅指南 3659b075e72a5b7b1b87ea74aa7932ff 点击这里留言、和原作者一起评论[ 点击前往获取链接 ]
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。