uBlock Origin 曝一键通用 XSS 漏洞,恶意网站可注入任意 JavaScript
来源标题:Universal XSS in uBlock Origin from website-driven element picker
安全研究者发现 uBlock Origin(Firefox MV2 版)存在一键通用 XSS 漏洞,恶意网站可诱使扩展添加受信任过滤器,从而在任意网站注入并执行 JavaScript;MV3 版 uBO Lite 也受类似但较轻的影响。该漏洞已被修复,GitHub 安全公告已发布。研究者称 GPT-5.6 Sol 在发现该问题中承担了主要工作。
以下正文由 AI 翻译自 Hacker News(原文版权归原站所有),可能存在偏差,重要内容请以原文为准。
本月早些时候,我发现 uBlock Origin(Firefox 上的 MV2 版本,不过 MV3 版本 uBO Lite 也存在一个类似但影响较小的问题)存在一个一键触发的通用 XSS 问题:恶意网站可以诱骗该扩展添加任意受信任的过滤器。受信任的过滤器能够向页面注入 JavaScript 代码,因此恶意网站可以为另一个网站创建受信任过滤器,从而在任意网站的上下文中运行任意 JS。该问题现已修复;你可以阅读 GitHub advisory 了解详情。
GPT-5.6 Sol 完成了发现该问题的大部分艰苦工作。我推测过滤器注入可能引发某种 UXSS,于是让它去检查,结果它找到了问题。随后我核实并验证了它提出的问题。本文所有文字均由我本人撰写;PoC 的大部分代码由 Claude 编写。
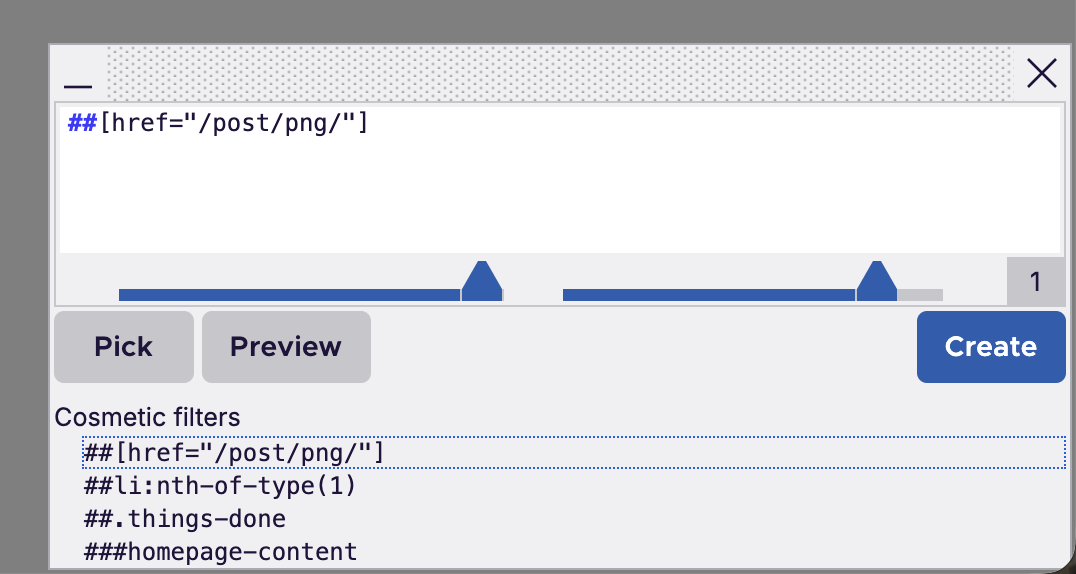
uBlock Origin 有一个元素选择器,你可以通过右键点击页面调出。借助它,你无需离开页面就能创建一条过滤器规则来屏蔽页面上的某个元素。
元素选择器的实现方式是注入一个指向 moz-extension://76b2331a-894c-4d25-8b89-fcce37e79cc4/web_accessible_resources/epicker-ui.html 这类 URL 的 iframe。该页面可以与扩展的后台脚本通信,并指示其添加过滤器。
在 Firefox 上,我们唯一需要弄清的信息是扩展的内部 UUID,该 UUID 每次安装时随机生成。
在默认配置下,uBO 有一条 lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js) 过滤器规则(来自 uAssets),它会 hook fetch。在 fetch hook 内部,它会向 moz-extension://<extension UUID>/web_accessible_resources/googlesyndication_adsbygoogle.js 发起一个 XHR 请求,并将该响应作为 fetch 的 body 返回,而不是真正发起请求。该过滤器规则的目的是把来自广告服务器的 JS 网络请求替换为一个具有正确 API 但不做任何事的占位脚本。
但攻击者网站自身可以 hook 从 no-fetch-if hook 内部发起的 XHR,从而提取出随机的扩展 UUID。
const origOpen = XMLHttpRequest.prototype.open;
XMLHttpRequest.prototype.open = function(m, url, ...a) {
 const e = /^moz-extension:\/\/[^/]+/.exec(url);
 if (e) {
 e[0] // <- has the extension UUID!
 return origOpen.call(this, m, url, ...a);
};
然后攻击者网站可以运行 fetch('/adsbygoogle.js').catch(() => {}); 来触发该过滤器,使其 hook 的 XHR 执行。需要注意的是,扩展内部 UUID 的泄露途径有多种,并不只有这一条过滤器规则。
接着你就可以利用它来嵌入元素选择器的 iframe。给定页面中的一个 iframe 元素,你只需把它的 src 设为 moz-extension://${origin}/web_accessible_resources/epicker-ui.html。
现在我们可以操控元素选择器了。我们可以创建一个 MessageChannel,并执行 iframe.contentWindow.postMessage({ what: 'epickerStart' }, '*', [ch.port2]);,将其发送给选择器 iframe。随后我们与它通信:它向我们发送一条 start 消息,我们向它发送一条带过滤器的 showDialog 消息,以及一条 resultsetDetails 消息1,以启用创建按钮并设置 opt。
通常选择器会限制你输入的过滤器,不允许添加 scriptlet 过滤器。但我们可以用一个小技巧来添加任意过滤器。我们在第二条消息中设置了一个 opt 字段,它通常表示要匹配的网络请求类型(例如 image),如果设置了,就会以 $ 附加到过滤器后面,如 $image。但由于该字段由我们控制,我们可以在其中放入一个换行符,使其变为 "image\ngoogle.com##+js(trusted-rpnt, script, ...)",从而注入一条注入脚本的任意受信任过滤器。2
主要问题就在这里——元素选择器不应接受来自攻击者的消息。修复措施之一是使用一个密码,真正的元素选择器从内容脚本获取该密码,并在初始 postMessage 中发送。
我没有费心去实际实现这一点,但恶意网站可以在嵌入的元素选择器上叠加内容,或通过将 iframe 的 opacity 设为 0 使其不可见。因此,只要网站能让用户点击页面,它就能为任意域添加任意受信任过滤器。
由元素选择器添加的过滤器始终被视为受信任(至少在下一次重新编译之前),这就是它能添加受信任过滤器的原因。如果用户之后修改了自定义过滤器,就会触发重新编译,从而清除过滤器的信任状态。但实际情况下,攻击者可以立即打开受害者网页,所以这并没有太大帮助。
最初,我是在回复选择器发来的 dialogSetFilter 消息时发送该消息的,但事实证明,你完全可以直接发送,而不必等待回复。↩︎
假设所显示的过滤器是网络过滤器。↩︎
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。