DevHunt 推出漏洞告警服务,可监控网站所用组件是否含已知漏洞
来源标题:Alerts if your stack had security exploits
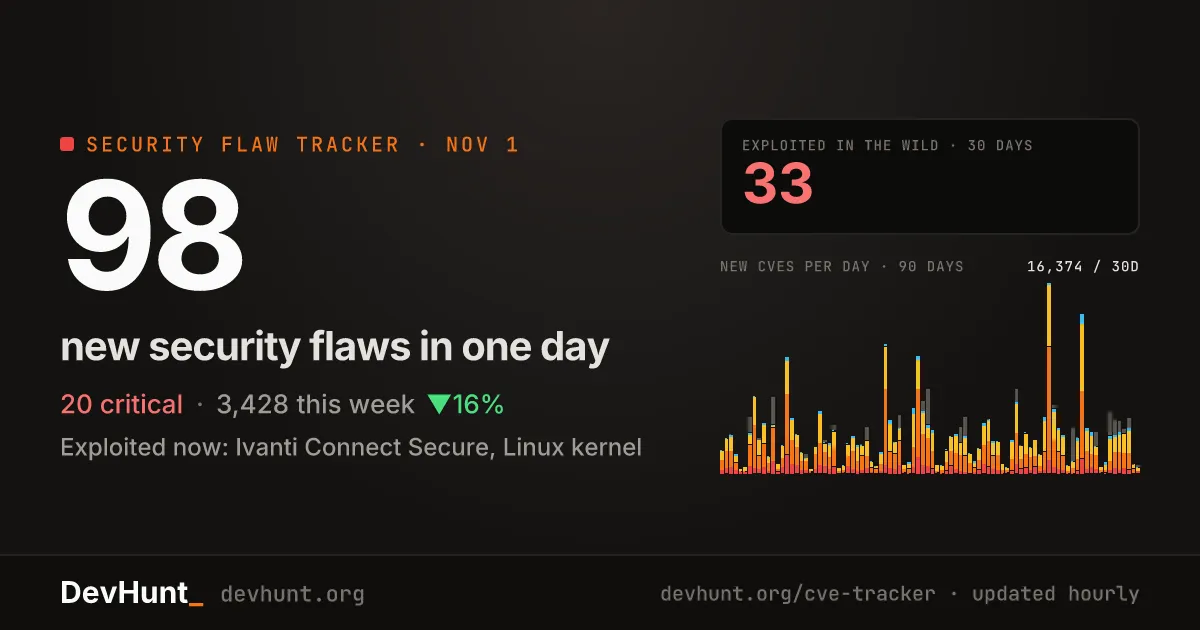
DevHunt 上线漏洞告警服务,用户输入网站或应用地址后,即可查看其运行组件中存在的安全漏洞并接收邮件提醒。数据来自 NVD 的 CVE 库和 CISA 已知被利用漏洞目录,每小时更新一次,仅统计这两处发布的条目。该服务还按 CVSS 评分对漏洞分级,昨日新增 98 个漏洞,其中 20 个为严重级别。
以下正文由 AI 翻译自 Hacker News 最新(原文版权归原站所有),可能存在偏差,重要内容请以原文为准。
从 NVD 和 CISA 获取,每小时更新 · UTC 20:33 输入你的网站或应用的地址。我们会同时读取两者(跟随其登录链接进入应用),并且只显示你所运行内容中的漏洞。 告警邮件告警 昨天新增 98 个漏洞,其中 20 个为严重级别 数据来自美国国家漏洞数据库(NVD),该数据库发布每一个新的 CVE;以及 CISA 的已知被利用漏洞目录,这是攻击者正在实际利用的漏洞的官方清单。DevHunt 每小时读取这两个来源,只统计和排序它们发布的内容。 CVE(通用漏洞与披露)是某个产品中一个安全漏洞的公开 ID,例如 CVE-2026-12345。每个 CVE 都会获得一段描述,并且通常会有 0 到 10 的 CVSS 严重性评分:严重为 9 及以上,高危为 7 到 8.9,中危为 4 到 6.9,低危低于 4。 这是 NVD 发布该 CVE 的 UTC 日期。当天的柱状条会在白天逐步填充,因此在当天结束前,它在图表中会显得较浅。被拒绝的 CVE 不计入统计。 CVE 一经预留并描述后就会发布;CVSS 评分来自报告组织或 NVD 自身的分析,后者可能需要数天或数周。这些 CVE 会显示为“尚未评分”。 类型来自其 CWE(即该 CVE 列出的弱点类型,例如 CWE-79 是跨站脚本)。领域来自厂商、产品和描述中的关键词:汽车与车辆、医疗设备、工业与能源、AI 工具、WordPress、手机、浏览器、路由器与 IoT 等。这是一条简单规则,对每个 CVE 都相同,因此适合观察趋势,但可能会把单个漏洞归错类。 “patch these”中你所运行的红色项:攻击者已经在利用它们,所以今天就要修补。“Exploited”表示 CISA 已将其列为已知被利用漏洞;“reported”表示安全新闻已报道相关攻击(每 2 小时检查一次),而 CISA 尚未将其列入,后者可能需要数天。橙色项为严重级别(CVSS 9 或以上)但尚未发现被利用:请尽快修补,优先处理面向互联网的软件。大多数 CVE 从未被利用,因此每日总数更多说明的是发现了多少漏洞,而不是你面临多大危险。 选择你使用的平台(PHP、AWS、WordPress、Cisco、Linux 以及约 50 个其他平台),或输入任意产品名称。每天 UTC 07:15,如果有任何新内容匹配,你会收到一封邮件:先是被利用的漏洞,然后是严重级别,再是高危级别。没有新内容,就不发邮件。已登录用户会收到发送到其账户邮箱的邮件;否则我们会先发送确认链接。该邮箱仅用于这些告警,每封告警都附有链接,可用于更改主题或关闭告警。 现在有更多组织可以分配 CVE ID,开源和 WordPress 插件漏洞会被批量报告,AI 工具也能更快地发现缺陷。年度总数逐年上升:2023 年约 29,000 个,2024 年 40,000 个,此后更是多得多。
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。