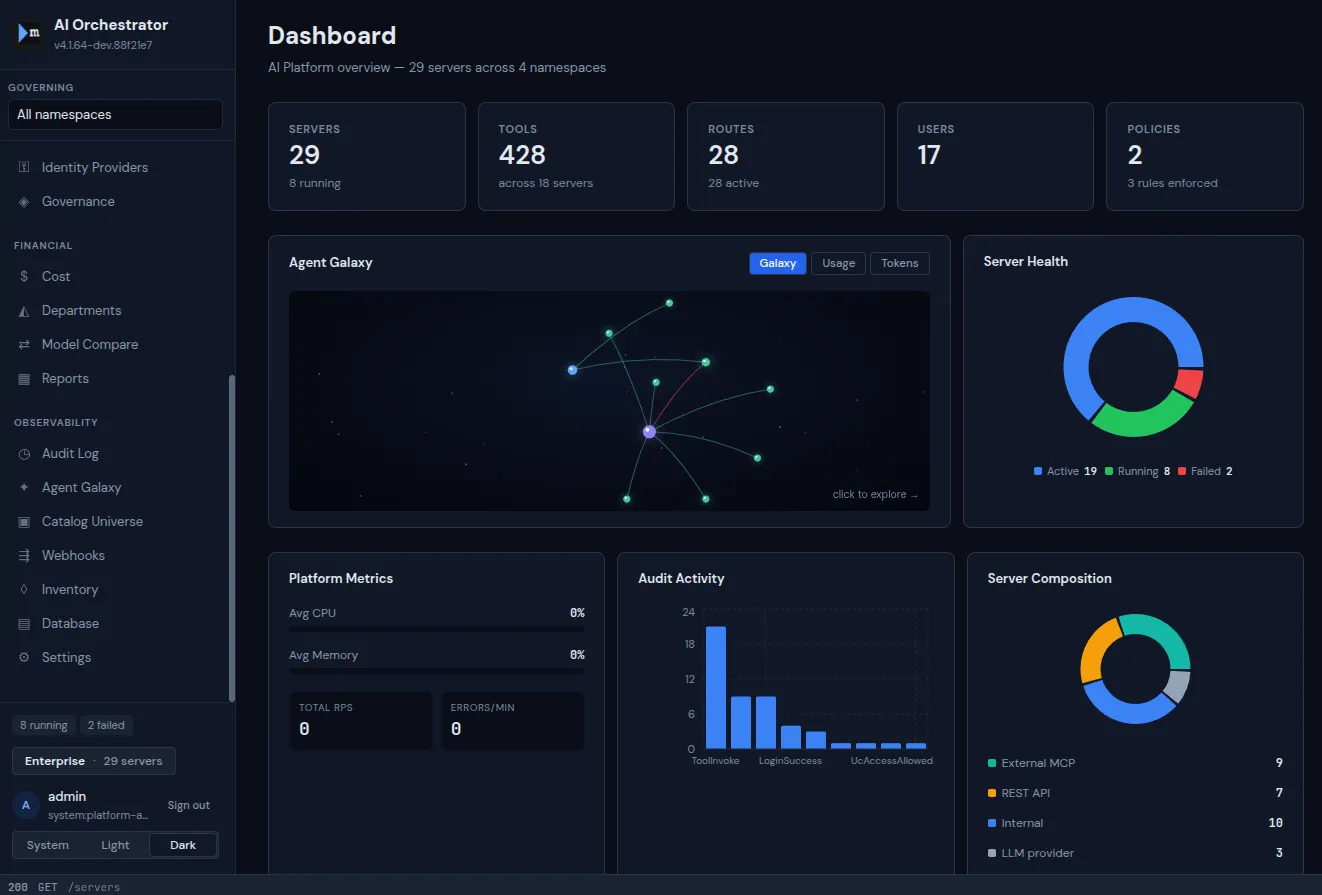
Magertron 发布 AI 编排器,统一管控代理对工具、API 和模型的调用
来源标题:Show HN: Magertron – AI Orchestrator for agents' tools, APIs, LLMs and streams
Magertron 在 Show HN 发布 AI Orchestrator,通过 Envoy v3 数据平面的 ext_authz 路径对代理的每一次调用统一执行策略。它采用双主体授权,只允许「代理授权 ∩ 人类授权」的交集,并对每次调用计量、限速和设置预算上限;MCP 服务器以 pod 形式运行在用户集群内,流量不出网络。
以下正文由 AI 翻译自 Hacker News 最新(原文版权归原站所有),可能存在偏差,重要内容请以原文为准。
你的技术栈 MCP 客户端 Claude · Cursor · 自定义客户端 模型 — BYOK Anthropic · OpenAI · Ollama 框架 — BYOAF LangChain · CrewAI · 自有框架 每一次调用 Magertron 控制平面 Envoy v3 数据平面 ext_authz 身份解析 人类主体 + 智能体服务账号 双主体授权 智能体授权 ∩ 人类授权 — 永取交集,不取并集 可保护对象解析 catalog → schema → table · 显式拒绝优先 计量、限流与预算上限 每次调用 允许 受治理的界面 MCP 服务器 REST API 事件流 Kafka · ZeroMQ LLM 提供商 工具 Catalog 可保护对象 catalog / schema / table 每一次决策 审计日志 不可篡改 费用分摊 按部门 / 用户 漂移检测 工具定义 策略即代码 Terraform 执行逻辑位于 Envoy ext_authz 路径中。 每一次调用都经过同一道边界 — 无论它落在 MCP 工具、REST 端点还是推理提供商上。 MCP 服务器以 pod 形式运行在你自己的集群中。流量始终留在你的网络内部。 Anthropic、OpenAI 或你自己的模型 pod — 注册为受治理的端点。每一次推理调用都会被计量、分摊费用并受预算上限约束,提供商密钥由 Magertron 持有,绝不交给智能体。 SaaS 或云托管的 MCP 服务器,注册到 Magertron 中,并与内部服务器受同一套策略治理。 从任意容器镜像部署 MCP 服务器和 LLM pod,实时监控 CPU 和内存指标,并通过滑块进行扩缩容。每一个操作都会被审计。 命名空间范围的治理策略在部署时对每个部署进行评估。错误级别的规则会阻止不合规的服务器。警告会标记以供审查。 在单一控制台中部署、扩缩容、重启和回滚 MCP 服务器与 LLM pod。 组织内所有 MCP 服务器和 LLM 提供商的集中式目录。大多数平台没有注册表 — Magertron 有,就在你的集群里。 针对资源限制、传输、命名和安全的策略。按命名空间划分,区分生产与开发环境。 基于角色的访问控制,带命名空间隔离。管理员、部署者、运维人员、查看者。 OIDC 和 SAML 单点登录。SCIM 2.0 用户供给。即时账户。你的 IdP 就是唯一可信来源。 对齐 OCSF 的审计事件。可直接接入 SIEM,已在 Splunk Cloud 上验证。专为受监管环境打造。
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。