研究:欧洲政府域名DNSSEC采用率差异大,政策推动是关键
来源标题:European governmental DNSSEC: policy and promotion drive adoption
一项针对31个欧洲国家4.8万个政府域名的测量显示,各国DNSSEC采用率从0到100%不等,采用率较高的国家均与政府政策和域名注册机构的推广直接相关。研究同时指出,采用DNSSEC不等于实现安全,随着算力提升需定期维护,而近所有国家都存在维护需求。
以下正文由 AI 翻译自 Hacker News 最新(原文版权归原站所有),可能存在偏差,重要内容请以原文为准。
在浏览器地址栏输入网址,本应带你前往想访问的网站。DNSSEC 正是保障这一过程域名解析环节的技术,它能防止第三方偷偷将访客重定向到其他甚至恶意网站。要信任政府域名,就必须采用最新版本的 DNSSEC 实现。
我们测量了 31 个欧洲国家 48,000 个政府域名的 DNSSEC 部署情况,发现各国的部署率从零到百分之百不等。所有较高的部署率都与政府政策以及域名注册管理机构的推广直接相关。
部署本身并不等于实现安全。DNSSEC 是一种密码学标准,随着计算能力提升,需要定期维护才能保持其防护能力。我们发现几乎所有国家都有维护 DNSSEC 实现的必要。虽然一些政府会定期发布保持密码学最新的指南,但其中并未提及 DNSSEC。
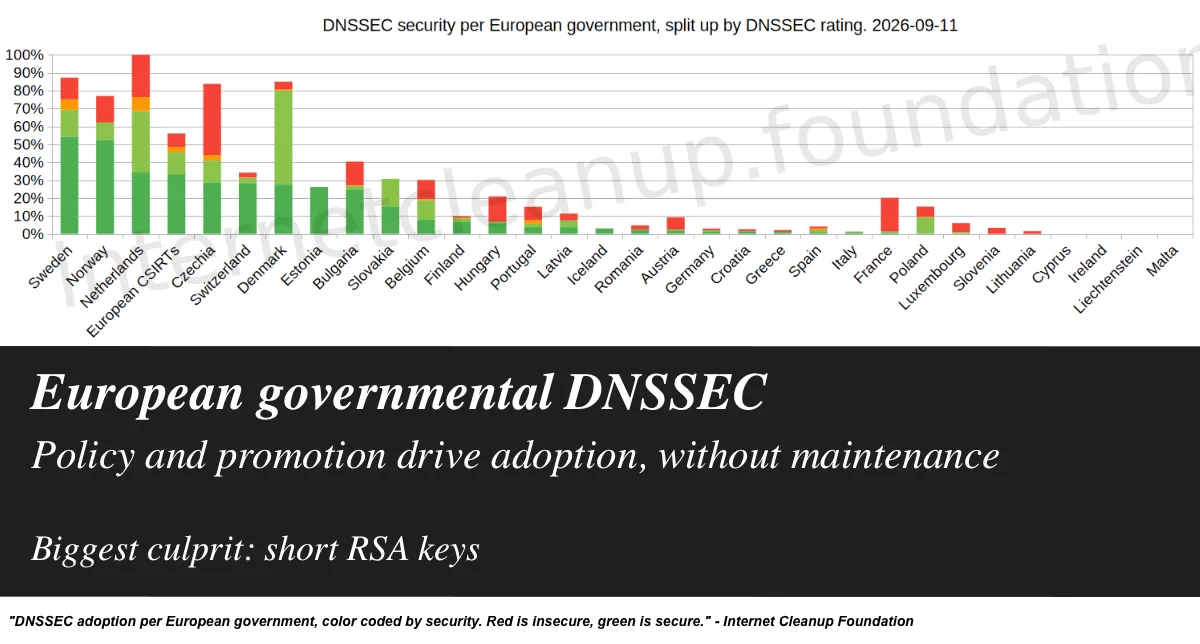
我们调查了政府 DNSSEC 的部署率和实现安全性,得出了两张图表。
第一张图展示各国 DNSSEC 部署率,从荷兰的 100% 到塞浦路斯、爱尔兰、列支敦士登和马耳他的 0%。有六个地区的多数政府域名使用了 DNSSEC:荷兰、瑞典、丹麦、捷克、挪威,以及所有欧洲政府计算机安全应急响应组(CSIRT)。
当我们按安全实现的数量对国家排序时,图表完全被打乱了。只有瑞典和挪威正确保护了其多数实现。其他表现较好的国家排名下降,但仍接近前列,这主要是因为其他国家的部署率微不足道。法国尤其值得注意,其几乎所有 DNSSEC 实现都已过时。
欧洲各国政府的 DNSSEC 安全性(按 DNSSEC 评级划分)。
关于风险类别和颜色:
在我们的网站 securitybaseline.eu 上,我们每两天发布这些指标的最新结果。我们用相同的颜色编码在地理地图上展示。如果取表现最好的三个国家来看,DNSSEC 似乎是按集群管理的。荷兰和瑞典的地图都显示出红色、橙色和深绿色的集群。
短 RSA 密钥是大多数高风险发现的原因。随着计算能力增长,密码密钥的长度需要相应延长。我们目前的测试使用最低 2028 位 RSA 密钥长度,这是 2016 年 NIST 标准的建议,但可能仍然太短。2025 年荷兰政府传输层安全标准建议 RSA 密钥长度达到 3072 位或更长。
计算机能以极快的速度尝试不同的密钥。如下例所示,二十五位中仅五位有效的密钥可以在瞬间被测试出来,因此并不安全。
在法国,短密钥长度是超过 90% 的 DNSSEC 实现不安全的原因。法国的具体情况可能与某域名注册商的一项推广计划有关,该计划于 2013 年底结束:这些配置此后从未更新,使用的是当时最先进的密钥长度。下图展示各国密钥长度作为 DNSSEC 实现不安全主因的百分比。
DNSSEC 启用域名的密钥长度小于建议值。测量于 2026-09-11。
政策与推广推动部署
我们发现实施激励与部署之间存在直接关联。部署率最高的十一个地区中,有九个拥有政府 DNSSEC 政策、注册管理机构推广计划,或两者兼有。另外两个地区——CSIRT 和比利时——进入前十一名各有不同原因。
CSIRT 负责处理国家层面的网络安全事件。这意味着它们必须了解 DNSSEC。每个欧洲国家都将自己的 CSIRT 网站和服务放在不同位置:有些放在政府顶级域名下,有些则有专用域名。为公平比较,我们将每个 CSIRT 与各国最重要的政府域名关联。你可以在 securitybaseline.eu 的 CSIRT 地图上看到,一些 CSIRT 自己的域名也没有应用 DNSSEC。
比利时是另一个异常值,部署率为 30.10%,仅略高于爱沙尼亚的 26.19%。我们看到,在我们的比利时网站 basisbeveiliging.be 于 2025 年初推出后,比利时已在 20 个市政当局实施了 DNSSEC。否则其部署率将是 26.80%,(仍然)略高于爱沙尼亚。
有九个欧洲政府已将 DNSSEC 纳入其政策。除德国外,它们都是表现最好的国家。
德国的政策很具体,针对在线门户。法律将门户定义为公民可以办理政府程序的任何在线场所。一般信息和通信,如联系表单和在线聊天,不在范围内。
这项具体法律使得衡量其有效性变得困难,因为外部人需要知道哪些网站是门户。要确定这一点,需要了解所有德国政府网站,通过理解这些网站上的所有流程并作为母语者来区分门户和非门户。这很难,而且仍然让绝大多数政府域名处于脆弱状态。
要找出未应用 DNSSEC 的门户,或找出应用了 DNSSEC 的非门户,几乎不需要什么力气。似乎没有明确界线。以下是三个未受 DNSSEC 保护的德国政府门户截图:
berlin.de: Geburt – Urkunden aus den Bezirksstandesämtern Berlin kreis-altenkirchen.de: Aufenthalt von EU- und EWR-Bürgern sowie deren Familien (Freizügigkeitsberechtigte) – Landkreis Altenkirchen thueringen.de: Thüringen
在撰写本文期间,新的德国 Grundschutz++ 发布,我们尚未调查这项新政策。
(原文较长,此处译出前 6000 字,完整内容请点「打开原文」。)
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。