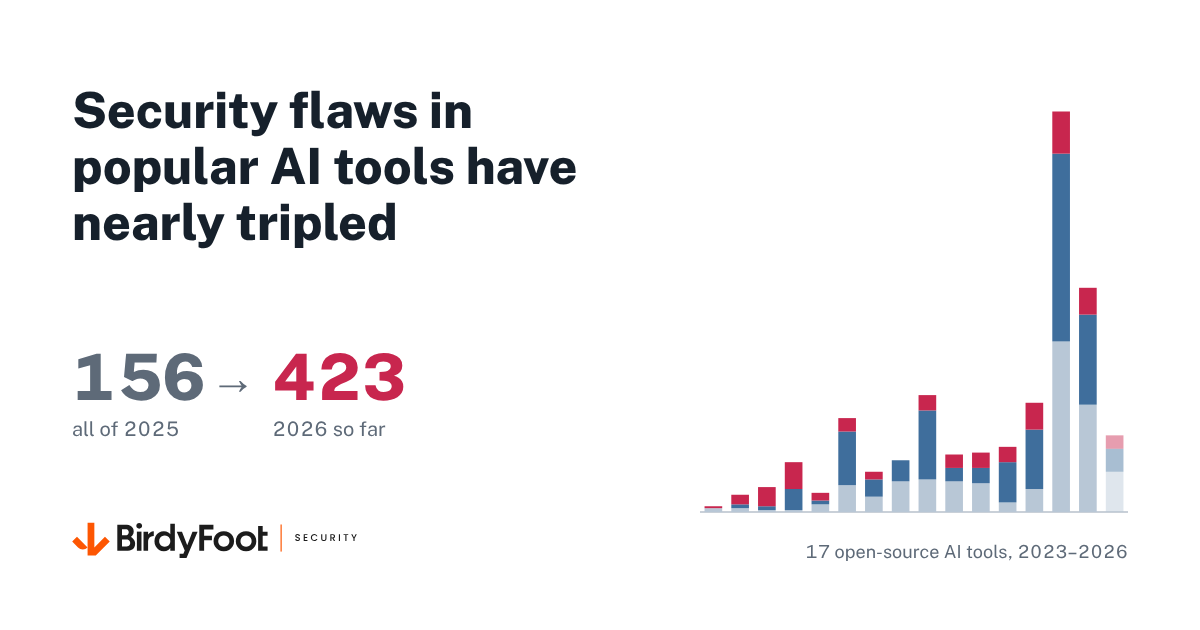
17款热门开源AI工具安全漏洞报告数激增,2026年前十月达423个
来源标题:Security flaws in popular AI tools have nearly tripled
17款热门开源AI工具的安全漏洞报告数从2025年全年的156个增至2026年截至10月28日的423个。自2023年以来被评级为严重的133个漏洞中,有72个允许攻击者在服务器上执行任意代码。这些工具常在安全审查前就被团队安装用于自建聊天机器人和AI工作流。
以下正文由 AI 翻译自 Hacker News 最新(原文版权归原站所有),可能存在偏差,重要内容请以原文为准。
包括 Open WebUI、Flowise、vLLM 和 LangChain 在内的 17 款热门开源 AI 工具,其报告的安全漏洞从 2025 年全年的 156 个,跃升至 2026 年截至 10 月 28 日的 423 个。自 2023 年以来被评定为严重级别的 133 个漏洞中,有 72 个允许攻击者在服务器上运行自己的代码。这些工具是团队自行部署聊天机器人和 AI 工作流时安装的,往往在安全团队审查之前就已上线,因此它们需要和其他任何软件一样,纳入资产清单、访问控制和补丁管理。
交互式图表需要 JavaScript 支持。数据可在下方下载。 在 GitHub 上查看(在新标签页中打开) 对于希望运行自有模型、搭建内部聊天机器人,或将 AI 接入自有文档的公司来说,开源 AI 工具已经成为默认的起点。它们大多几分钟就能装好。我们想知道这背后伴随着怎样的安全风险,于是做了统计。
我们提取了 GitHub 审核过的、17 款广泛使用的开源 AI 工具的全部安全公告,发布时间从 2023 年 1 月到 2026 年 10 月 28 日。这份清单涵盖了与模型对话的界面(Open WebUI)、运行模型的服务器(Ollama、vLLM、SGLang)、将模型与数据连接起来的框架(LangChain、LlamaIndex、Haystack)、可视化工作流构建器(Flowise、Langflow),以及围绕它们的基础设施(LiteLLM、MLflow、Ray、BentoML 等)。
总计 737 条公告。每条都包含发布日期、严重程度评级和所涉及的弱点类型。
2026 年报告的漏洞数量几乎翻了三倍。2025 年全年这些工具共有 156 条公告,而 2026 年 1 月至 10 月 28 日已有 423 条。
严重漏洞往往意味着服务器的完全控制权。共有 133 条公告被评为严重级别,其中 72 条允许攻击者在运行该工具的机器上执行自己的代码。这类服务器通常保存着 API 密钥、提供给 AI 的文档,以及通往内部系统的网络访问权限。
四款工具占了总量的绝大部分。Open WebUI(161 条)、Flowise(114 条)、vLLM(89 条)和 MLflow(86 条)合计占全部公告的 61%。它们同时也是清单中部署最广泛的工具之列。
这些弱点并不新鲜。最常见的类型是访问控制薄弱或缺失(180 条公告)、允许攻击者执行代码(147 条),以及越权读写预期范围之外的文件(87 条)。这些都是长期存在的 Web 应用问题,而非新型的 AI 专属攻击。
报告漏洞数量增加,并不证明软件变差了。与一年前相比,有更多研究者在审视 AI 工具;多个项目一次性发布了大量公告(2026 年 5 月有一天就出现了 48 条);而且严重漏洞在总量中的占比,2026 年(13%)反而低于 2025 年(20%)。公开的公告是项目在阳光下修复问题的标志。但只有当有人据此采取行动时,它们才能真正保护用户。
完整数据集(每条公告都链接到其 GitHub 记录)以及重新生成该数据集的脚本已发布在 GitHub 上。漏洞类型是我们对 GitHub 弱点(CWE)分类的归组。工具清单不包含 TensorFlow 和 PyTorch 等较早的机器学习框架,因为它们庞大的历史计数会扭曲趋势。
下载数据 · GitHub 上的代码与数据(在新标签页中打开)
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。