Show HN: Self-diagnosis of vulnerabilities such as PHP2Shell via IP/Domain
You can check for server or web vulnerabilities—including issues like PHP2Shell, React2Shell, and GitLab RCE—by entering an IP address, domain, or URL. Although the site is in Korean, it should be easy to use.
以下正文同步自 Hacker News 最新,版权归原站所有,已转换为易读排版。
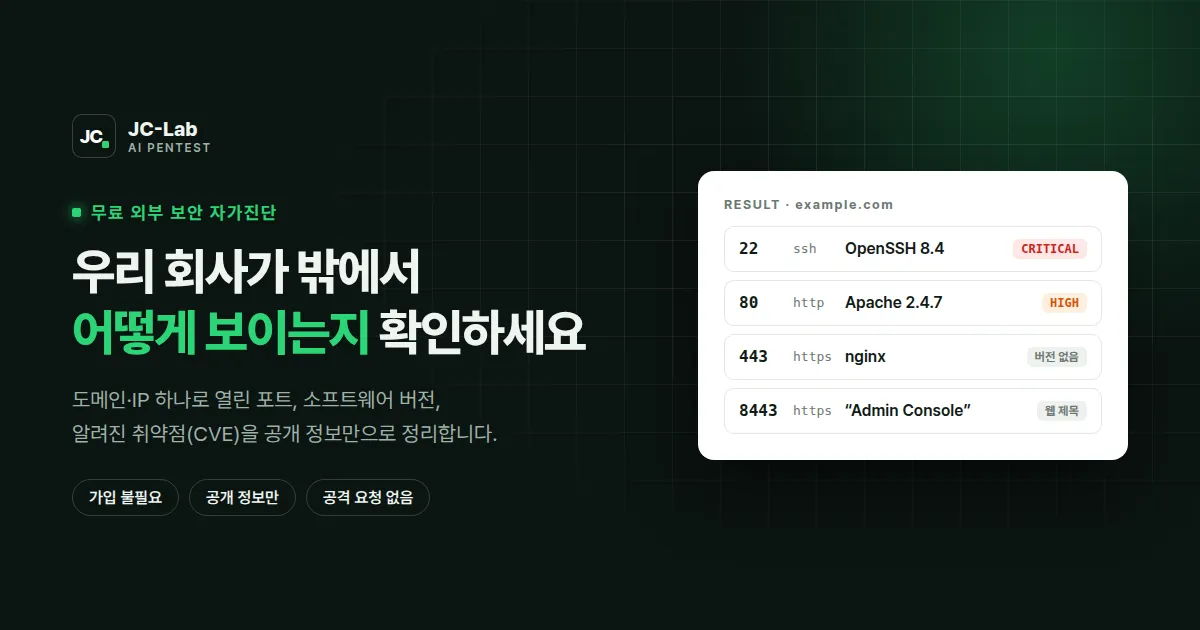
도메인이나 IP 하나만 입력하면 공개된 정보만으로 서브도메인, 열린 포트, 소프트웨어 버전과 알려진 취약점(CVE), 서버 측 웹 프레임워크 취약점과 웹 보안 설정을 정리해 드립니다.
도메인, 공인 IP 또는 웹사이트 주소(http/https)를 하나 입력해 주세요.
공격자는 대상을 정하면 먼저 외부에 드러난 정보부터 모읍니다. 같은 정보를 먼저 확인하고 정리하세요.
공개된 기록에서 외부에 드러난 서브도메인을 찾고, 실제로 연결되는 IP를 확인합니다.
IP마다 외부에 열려 있는 포트와 그 위에서 동작하는 서비스·제품을 정리합니다.
식별된 소프트웨어 버전에 공개된 알려진 취약점(CVE)을 찾아 심각도별로 보여 줍니다.
심층 지문 분석으로 웹 프레임워크와 라이브러리의 버전을 식별해, React Server Components 취약점처럼 서버 측에서 동작하는 구성 요소의 알려진 취약점도 찾아냅니다.
홈페이지와 참조 스크립트를 브라우저처럼 가져와 보안 헤더 누락, 쿠키 설정, 취약한 JavaScript 라이브러리를 확인합니다.
도메인, 공인 IP 또는 웹사이트 주소 하나를 입력합니다. 가입이나 설치가 필요 없습니다.
자산·포트·소프트웨어·취약점을 한 화면에 정리합니다. 대상에는 공격성 요청을 보내지 않습니다.
입력한 도메인·IP에 대해 외부에서 보이는 서브도메인, 열린 포트와 서비스, 소프트웨어 버전과 그 버전에 알려진 취약점(CVE), 웹 프레임워크·서버 측 구성 요소의 취약점, 웹사이트의 보안 헤더·쿠키·JavaScript 라이브러리를 확인합니다.
네. 심층 지문 분석으로 웹사이트가 쓰는 웹 프레임워크와 라이브러리의 종류와 버전을 식별하고, React Server Components 취약점처럼 서버 측에서 동작하는 구성 요소에 알려진 취약점이 있는지 함께 확인합니다. 이 역시 버전 기반 식별이라 실제 영향 여부는 정식 점검으로 확인해야 합니다.
아니요. 이미 공개된 정보를 조회하고, 웹사이트는 브라우저가 페이지를 여는 수준으로 홈페이지와 참조 스크립트만 가져옵니다. 공격성 요청은 보내지 않습니다.
반드시 그렇지는 않습니다. 자가진단의 취약점은 버전 정보만으로 식별한 것이라, 보안 패치가 별도로 적용됐거나 해당 기능을 쓰지 않으면 실제로는 영향이 없을 수 있습니다. 실제 취약 여부는 정식 점검으로 확인해야 합니다.
도메인(example.com), 공인 IP(IPv4·IPv6), 웹사이트 주소(https://…)를 하나씩 입력할 수 있습니다. 사설·예약 IP는 점검하지 않습니다. 본인 또는 점검 권한이 있는 자산에 사용해 주세요.
최근에 수집된 정보를 기준으로 하며, 오래된 정보는 제외합니다. 일부 단계가 실패한 결과는 다시 점검하면 새로 조회합니다.
자가진단은 공개 정보만 보는 맛보기입니다. 정식 점검은 고객 등록 후 자산 소유권을 확인한 대상에 대해서만 진행하며, 버전 정보가 아니라 실제 취약 여부를 확인합니다. 점검은 고객 등록 후 [email protected] 으로 문의해 주세요. 자세한 내용은 https://blog.jclab.kr/6 에서 볼 수 있습니다.
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。