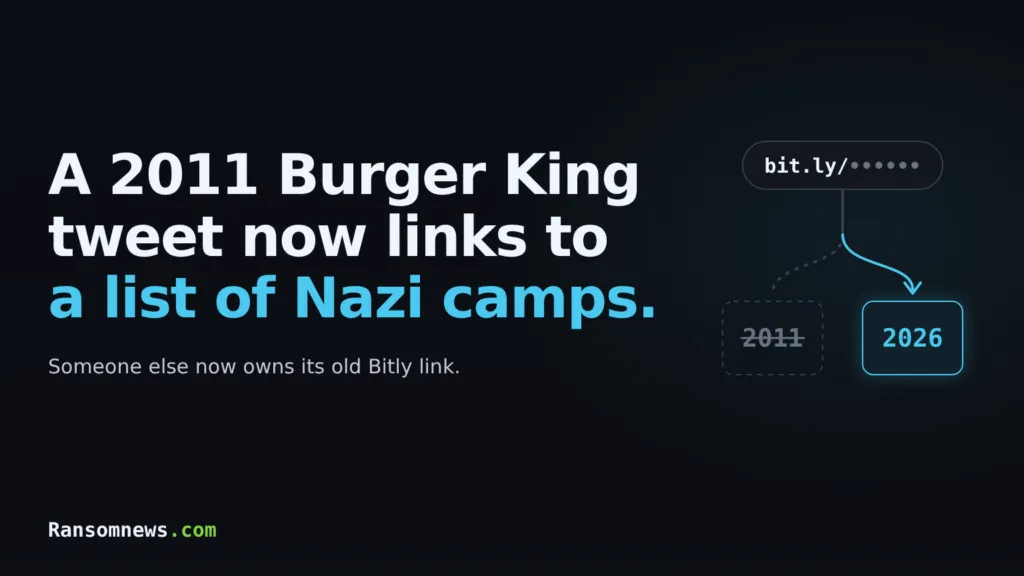
旧 Bitly 短链被他人重新注册,汉堡王和麦当劳推文链接跳转至不当页面
来源标题:Old Bitly Links Are Being Hijacked
汉堡王和麦当劳多年前推文中的 Bitly 短链被他人重新注册,跳转至维基百科纳粹集中营和 9·11 条目。两条账号均未被入侵,原推文已不可见;另有特朗普旧推文链接被重新注册。相关链接已于 11 月 15 日后被 Bitly 停用。
以下正文由 AI 翻译自 Hacker News 最新(原文版权归原站所有),可能存在偏差,重要内容请以原文为准。
更新,11月15日 19:30 UTC:Burger King 和 McDonald’s 的链接已不再重定向。两者在 15:05 UTC 时仍可正常跳转,到 19:22 UTC 时已返回 Bitly 的“链接已停用”页面。我们核实过的另外两个 Trump 链接,以及样本中七个指向新地址的链接里的六个,也出现了同样的情况。第七个现在显示 Bitly 的警告,称创建该链接的账户已被暂停。那 49 个看起来与原链接相同的重建链接仍然有效。
Burger King 的 X 账号并未被黑。该连锁品牌 2011 年 7 月 24 日发布的一条推文中的 Bitly 短链接,于 2026 年 11 月 15 日被他人重新注册,并指向了维基百科的纳粹集中营列表。那条推文原本是在宣传一家餐厅定位器。一条引用它的帖子几小时内浏览量突破 200 万,Burger King 的原推文此后已无法查看。
这并非孤例。在此 18 分钟前,McDonald’s 于 2011 年 6 月 7 日发布的一条推文中的 Bitly 链接以同样的方式被注册,并指向了维基百科关于九一一袭击事件的条目。Ransomnews 还检查了 Donald Trump 2009 至 2013 年推文中的 97 个 Bitly 链接,这些链接取自一个公开存档。Bitly 自家的链接页面显示,其中 56 个的创建时间晚于它们所在的推文,第 57 个则被 Bitly 以恶意或垃圾信息为由屏蔽。有四个是在 11 月 15 日注册的。另外两个分别创建于 2024 年 1 月和 2025 年 1 月,指向的域名冒用了加密服务的名称。
不是。Burger King 的账号没有发布任何内容,也没有任何迹象表明有人入侵了它。那条推文已有 15 年历史,内容与当初一样,通过一个 Bitly 链接引导关注者前往“我们便捷的餐厅定位器”。变化的是这个链接指向何处。与三天前的 Microsoft 365 故障一样,人们首先问的是这是不是针对该公司的攻击,答案也相同。
Bitly 为每个短链接保留一个公开信息页。在地址末尾加上一个加号,页面就会显示该链接指向何处以及创建时间。对于 bit[.]ly/19BFiM,该页面显示目标为维基百科的“纳粹集中营列表”,创建时间为 2026 年 11 月 15 日 05:32 UTC。一条印在 2011 年推文里的链接,只有相同的结尾被第二次发放,才可能带有 2026 年的创建日期。
我们在无人质疑的链接上测试了这一方法。一个创建者自称 2009 年制作的链接显示创建日期为 2009 年。一个 YouTube 频道于 2017 年 6 月 21 日发布推文的自定义链接显示为 2017 年 6 月 20 日。在仍为原链接的 Trump 链接中,40 个里有 32 个创建于推文当天或前一天。
传播此事的那条帖子来自一位 X 用户,发布于 06:51 UTC,即该链接创建 79 分钟后,到下午早些时候已获得 220 万次浏览。
OH LORD https://t.co/QlferLVmNL pic.twitter.com/sk6ceitzXd
到 13:45 UTC,其中引用的 Burger King 帖子已显示为不可用。我们不清楚是 Burger King 删除了它还是 X 删除了它。13:47 UTC 时,该短链接仍在重定向至维基百科。
不是。它的链接比 Burger King 的早 18 分钟被更改。2011 年 6 月 7 日,McDonald’s 发推分享了一个 Bitly 链接,指向其瑞典团队所做的某件事。Bitly 为 bit[.]ly/mLWJO0 提供的信息页显示,该链接创建于 2026 年 11 月 15 日 05:14 UTC,并重定向至维基百科关于九一一袭击事件的条目。我们在 14:20 UTC 查看时,该推文返回未找到错误。
两次更改时间相近、手法相似。发现这两个时间戳的 X 用户 Alex Greenland 认为,背后很可能是同一个人或同一个团体。但我们所见的一切都无法证明这一点。
这个 Burger King 的 Bitly 链接于今天(2026 年 11 月 15 日)英国时间 05:32 被更改,与 McDonald’s 推文中 Bitly 链接今天 05:14 的更改非常接近。
这意味着很可能是同一个行为者或同一组行为者在进行这些更改。https://t.co/2gqoms5veu pic.twitter.com/u4OxXaPkn2
有人重新注册了它的结尾。Bitly 链接中斜杠之后的部分称为 back-half。Bitly 会随机生成一个,也可以由用户自定义输入。如果某个旧链接不复存在、其 back-half 可以被认领,那么认领者就决定了所有带有该链接的推文、邮件、PDF 和印刷二维码如今指向何处。没有密码被盗,没有账户被触碰,因此发布该链接的品牌看不出任何异常。
Bitly 称这不可能发生。其关于已删除账户的帮助页面写明,bit.ly 链接会继续有效,且其 back-half“无法被重复使用”,无论它们是生成的还是自定义的。另一个页面称,Bitly 会删除三年未活跃的账户。我们收集到的创建日期与第一种说法不符。出现在 2009 至 2012 年推文中的 back-half,对应的却是 2023 年至今天之间创建的链接。
这种事以前也发生过。2025 年 2 月,Disruptionist 报道称,meme 币推广者接管了 Donald Trump 和 Melania Trump 2013 年帖子中的 Bitly 链接,并将其指向代币列表。据该报道,一个漏洞使得人们在原链接或其账户被删除或停用后可以认领 back-half,Bitly 修复了该漏洞并关闭了被劫持的链接。2026 年 11 月 15 日创建的链接表明,如今同样的事情仍可能发生。
X 用户 Damin Toell 在 07:25 UTC 指出这是链接劫持,并提到旧的 Trump 帖子也受到影响。
有人在劫持旧的 bitly 链接。很多旧的 Trump 帖子也有这种情况。https://t.co/BB5c5BnlFV pic.twitter.com/7JiBxWbirZ
09:18 UTC,另一位用户在一篇浏览量超过 46,000 次的帖子中描述了这一手法。随后的 40 分钟里,又有三个 Trump 链接被注册。
对你自己的域名运行同样的四十项被动检查:TLS 与证书、安全头、SPF 和 DMARC、同意前的 cookie,以及你的技术栈无意中泄露的信息。大约十五秒即可给出百分制评分。
无需注册。无需安装任何东西。我们只请求你的网站本就公开提供的内容。
(原文较长,此处译出前 6000 字,完整内容请点「打开原文」。)
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。