资讯与观察
AI 行业动态、工程实践、产品方法和社区故事。

WisdomAI 谈其技术优势:靠 Harness、上下文与模型协同设计
WisdomAI 表示其技术优势并非来自单一微调模型或自研强化学习循环,而是靠上下文层、聊天代理与展示层各层的协同设计。文章以 DeepSeek 围绕硬件设计模型架构与训练框架、苹果软硬件一体、Netflix 自控编码与 CDN 为例,说明各层协同设计能带来更高效率。
伊朗警告特朗普之际,多艘船只徘徊海底光缆上方
与伊朗有关的数艘油轮在霍尔木兹海峡附近阿曼湾的海底互联网光缆上方徘徊,可能表明伊朗正准备在美国或以色列再次打击时攻击这些海底基础设施。海事情报公司Windward 10月追踪到三艘受制裁油轮和一艘伊朗渔船在主要海底光缆附近活动。霍尔木兹海峡目前有六条在用光缆,伊拉克、科威特、巴林和卡塔尔四国完全依赖这些连接对外通信。
3 分钟 · Ars Technica
研究发现噪音污染会改变八成受研究动物物种的生物学或行为
一项研究显示,噪音污染已导致约80%的受研究动物物种出现生物学或行为上的改变。这一比例覆盖了研究中考察的动物物种,说明噪音对野生动物的影响比此前认识更普遍。
1 分钟 · Hacker News 最新LATEST STORIES
最新内容

英国公布2026年签证与永居规则调整精选导读
英国政府宣布对2026年签证和永居规则作出调整,相关变更涉及签证与settlement(永居)两方面。具体调整细则和生效时间尚未在标题信息中说明。
评论文章:AI真正的风险是人们自愿让出决策控制权精选导读
评论作者Massimiliano Genta认为,AI最大的危险不是机器突然接管控制,而是人们因为觉得方便而主动交出控制权。文章指出,推荐系统会观察用户行为并调整推送内容以产生预期反应,2012年Facebook曾对689,003名用户进行情绪内容实验。
研究者认为AI将带来基础设施能力飞跃,但不会改变模型本质精选导读
一位业内人士指出,顶尖研究者认为AI几年内将在其工作上超越人类,原因在于模型在基础设施和工程能力上的快速提升。他认同模型将很快成为超人的分布式GPU工程师,使模型构建实验更容易,但不会让模型在本质上发生显著变化。他还表示,当前处于研究更容易的时代,好想法的价值可能远高于软件执行。

Safegres 上线:审计 Postgres 行级安全与权限配置精选导读
Safegres 在 Show HN 发布,用于审计 Postgres 的 RLS(行级安全)与权限设置。该工具帮助检查数据库访问控制配置,定位潜在的权限问题。项目以开源形式提供。
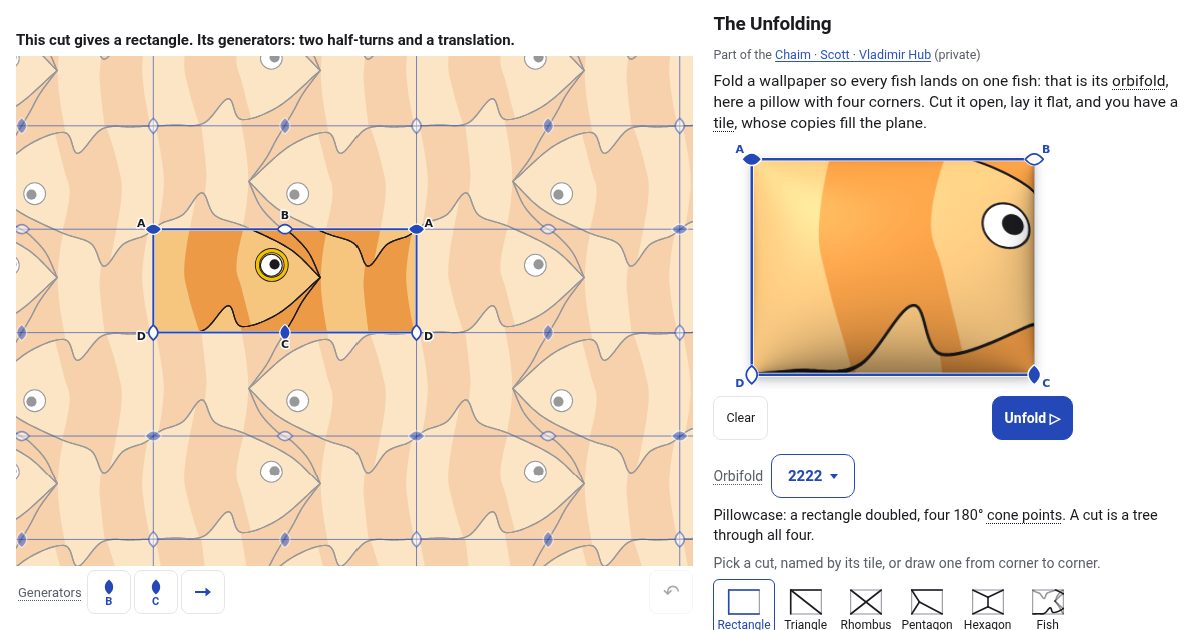
数学家创建交互工具展示壁纸图案的orbifold结构精选导读
一个名为「The Unfolding」的交互工具展示了如何将壁纸图案折叠成orbifold,再切割展开为可平铺平面的矩形瓷砖。以「枕套」orbifold为例:它是一个加倍矩形,含四个180°锥点,其生成元包括两个半转和平移。用户可选择或手绘切割线来探索图案对称性。

科技政策专家警告:禁止网页抓取将让Facebook永久主导互联网精选导读
科技政策评论指出,禁止网页抓取会使搜索引擎市场被现有巨头垄断,最终让Facebook等少数公司永久掌控互联网。文章认为,抓取是构建搜索引擎的基础,若要求获取许可才能制作网页临时副本,只有Google等财力雄厚的公司能获得所有网站授权。作者强调,应制定顾及附带损害的科技政策,而非简单禁止抓取。

业余无线电爱好者用豆子制作CW电报键精选导读
一位业余无线电操作者突发奇想,用豆子(beans)制作了一个CW电报键。他因受游戏《Slaps and Beans》启发,决定在下次便携操作电台时尝试这个既能充饥又能通联的方案。此前他一直为便携操作时忘记吃饭而苦恼,且沿途外卖店几乎没有无麸质食品可选。
OpenSSH 曝出高危漏洞:Alpine 等 musl 系统可被未认证用户获取 root shell精选导读
OpenSSH 核心 C 代码因两处逻辑共用同一哨兵值出现漏洞,攻击者可在无 PAM 的 musl 系统(如官方 Alpine AWS 镜像)上以未认证身份获取 shell,且可能是 root 权限。该漏洞并非内存安全问题,而是错误处理约定被滥用所致,Alpine 已发布安全公告。
C 语言核心代码再曝漏洞:musl 系统 sshd 可被未授权获取 root shell精选导读
开源 SSH 服务 sshd 因 C 代码用同一哨兵值处理两种不同条件,在无 PAM 的 musl 系统(如官方 Alpine AWS 镜像)上允许未认证用户获得可能是 root 的 shell。作者指出这并非内存安全漏洞,但强调 Rust 社区规范不允许此类写法,而 C 的类型系统无法强制开发者检查错误。