Google 捣毁运行在 130 万台 Android TV 盒子上的僵尸网络
来源标题:Google dismantles botnet secretly running on 1.3 million Android TV boxes
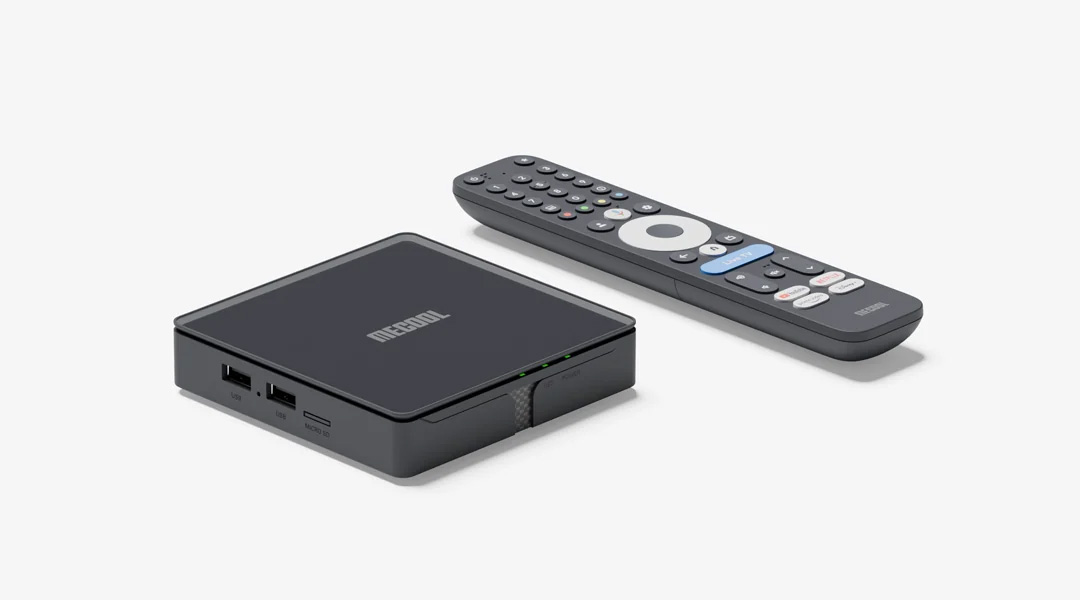
Google 威胁情报小组关闭了名为 x.cpe 的僵尸网络,其巅峰时期感染超过 130 万台 Google 认证的 Android TV 设备。这些设备多由深圳 Videostrong 以 MECOOL 品牌销售,因后门在设备联网后才远程安装恶意软件,绕过了 Google 的认证筛查。Google 已切断与该公司的合作。
以下正文由 AI 翻译自 Ars Technica(原文版权归原站所有),可能存在偏差,重要内容请以原文为准。
Google 威胁情报小组表示,已关闭一个名为 x.cpe 的大规模僵尸网络。在其高峰期,x.cpe 运行在超过 130 万台 Android TV 设备上,不同寻常的是,这些设备都是经过 Google 认证的盒子。Google 称,其筛查流程之所以漏掉该恶意软件,是因为深圳 Videostrong Technology 采用了“混淆技术”。
在一篇详细的博客文章中,威胁情报小组解释了 x.cpe 僵尸网络如何从单阶段 dropper 迅速演变为模块化的三阶段恶意软件平台,并向第三方出售访问权限。制造商若想获得 Google 应用和品牌的使用权,必须对其设备进行认证,这一流程本应拦截此类威胁。然而,Videostrong 受感染的盒子(主要以 MECOOL 品牌销售)通过在设备完成设置并联网后利用后门远程安装恶意软件,逃脱了检测。
设备上线后,一个名为 x.cpe 或 com.oemservice 的 stub 应用会回连服务器。该软件包自身不具备任何恶意功能,但拥有按操作者指令安装恶意软件模块所需的系统级权限。它还会禁用 Play Protect,否则后者会将静默安装的软件包标记为恶意。
阅读全文 评论
正文由 探How 从来源站点 RSS 同步,内容未经改写;遇到排版缺失或需要图片、视频时请以原文为准。