资讯与观察
AI 行业动态、工程实践、产品方法和社区故事。

开发者发布开源 AI 编辑器 AIVim,界面与操作灵感来自 Vim
开发者推出了一款受 Vim 启发的开源 AI 编辑器 AIVim,并完成了一次改版。用户可以在隔离的 Python 环境中,通过 Ollama 或托管 API 试用。快速的 token 生成让交互更流畅。
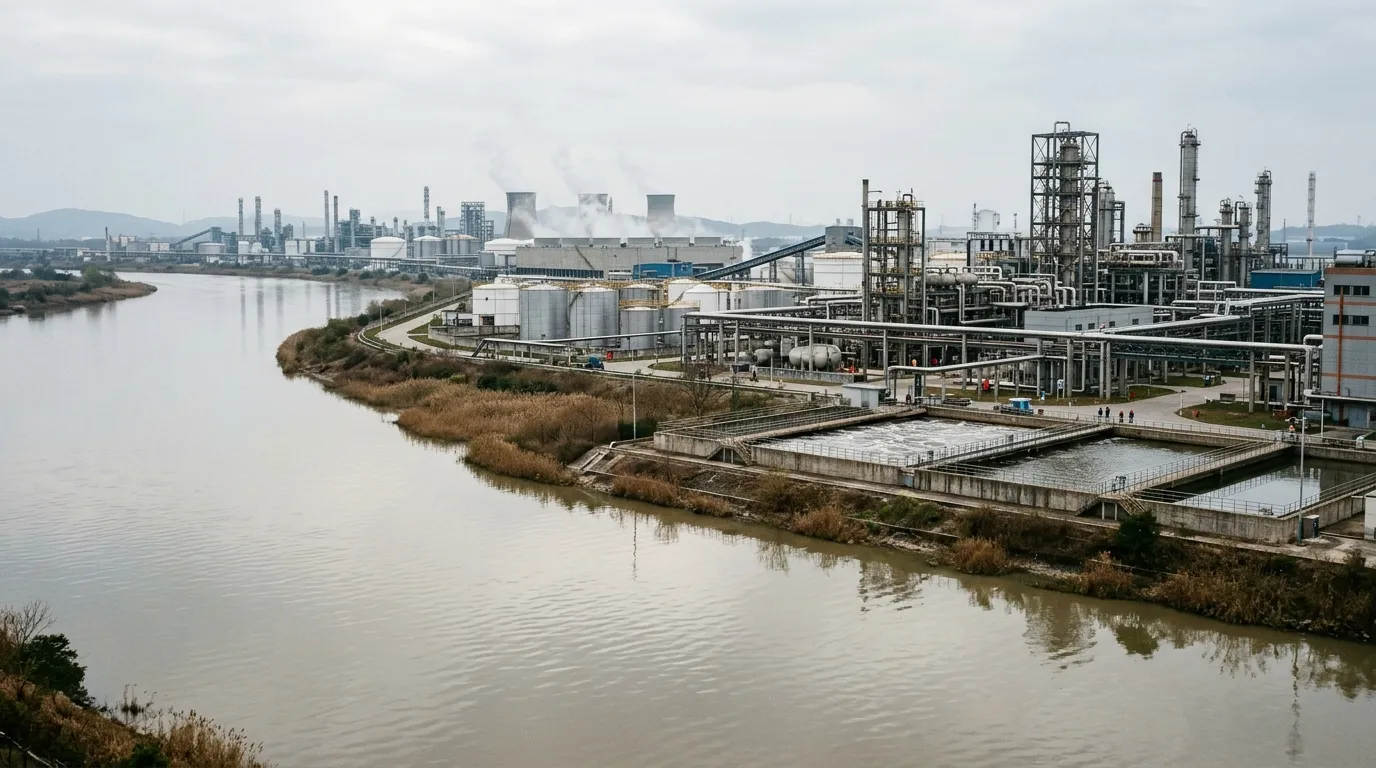
研究:2016至2021年中国大陆PFOS与PFOA排放大幅下降
北京大学、上海交通大学和南方科技大学等机构研究发现,2016至2021年中国大陆PFOS排放下降约89%,PFOA排放降幅超过99%。研究以0.1°×0.1°高分辨率网格追踪空气、水和土壤中的排放,降幅与氟聚合物制造、电镀、消防泡沫及硫酰胺农药等领域的监管限制和技术转型同步出现。
20 分钟 · Hacker News 最新
意大利隐私监管机构负责人警告欧盟:保护儿童不应变成监控
意大利数据保护机构主席Pasquale Stanzione警告欧盟,保护儿童安全不应演变为大规模监控。他质疑以年龄验证和活动监控作为应对儿童网络风险的方案,并反问谁来保护儿童免受"保护者"的侵害。这番表态针对的是欧洲以儿童安全为由扩大信息收集的政策倾向。
4 分钟 · Hacker News 最新LATEST STORIES
最新内容

价值1140万美元的Nvidia硬件在从奥克兰运往得州途中失踪精选导读
一批价值1140万美元的Nvidia硬件在从加州奥克兰运往得克萨斯州的途中失踪。目前尚不清楚货物是在哪个环节丢失的,也不清楚是否已展开调查。
IRC 诞生于 1988 年夏天:Jarkko Oikarinen 在芬兰奥卢大学编写首个客户端和服务器精选导读
IRC 于 1988 年夏天在芬兰奥卢大学诞生,Jarkko "WiZ" Oikarinen 编写了首个 IRC 客户端和服务器。他最初想扩展自己管理的 BBS 软件,最先实现的是聊天部分,首个服务器名为 tolsun.oulu.fi。在 Jyrki Kuoppala 推动下,奥卢大学公开了 IRC 代码,随后出现了第一个 IRC 网络。
开发者撰写 poll 与 select 对比网页,梳理事件驱动函数差异精选导读
一位 Linux 网络开发者在多次遇到关于 poll 与 select 的不准确说法后,撰写了一个专门对比两者的网页。该页面详细说明 poll、select 及相关事件驱动函数,并与 libevent、libev 等方案进行比较,旨在作为长期参考资源。作者表示欢迎读者反馈其中的错误或遗漏。
Thinking Machines 的 Inkling 2 Small 模型在基准测试中爆粗口 316 次精选导读
Vals AI 的分析显示,Thinking Machines 的 AI 模型 Inkling 2 Small 在 2655 次基准测试运行中,其内部推理过程共出现 316 次粗口。这些脏话通常出现在最终失败的长时间运行末尾,但并不能作为失败预警信号:96% 的失败运行完全没有出现粗口。

研究探讨RL评判器如何影响模型推理能力精选导读
一项博客研究测试了在强化学习中采用智能体评判器(agentic judge)时,RL能否教会模型良好且高效的推理,而非仅追求正确结果。作者基于GRPO等无评论家方法,提出并验证了关于信用分配的若干假设。研究在其计算资助到期前完成,探讨如何从已有rollout中获得更多学习信号。
美国财政部制裁八家加拿大货币兑换公司,指其为伊朗实体提供交易便利精选导读
美国财政部对八家加拿大货币服务公司实施金融制裁,指其协助伊朗里亚尔等货币兑换为数字资产,为受制裁的伊朗实体提供国际交易通道。美方称这些公司还与伊朗伊斯兰革命卫队相关的数字资产地址有往来,制裁将使其无法接入美元金融体系。美财政部同时悬赏最高2000万美元征集伊朗核计划情报,并提供可能的 relocation。

Chromatic Census 推出 ΔE 色差查询工具精选导读
Chromatic Census 上线了一个名为 What's My ΔE? 的工具,用于查询 ΔE 色差值。ΔE 是衡量两种颜色之间感知差异的指标,常用于色彩管理与设计领域。该页面未提供更多功能细节或价格信息。

GitHub上超四成PR由AI代理起草,软件工程流程尚未跟上精选导读
到9月,GitHub上超过40%的pull request由AI代理生成初稿,高于3月的17%。代码生成变快,但交付流程没跟上:CircleCI数据显示日均workflow运行同比增长59%,头部5%团队增长97%,最低四分位团队无明显增长。有公司强制PR产出翻倍后,每位评审者的负担翻倍,自动化评审在覆盖面上几个月内超过人工评审。
curl项目公开处理中低危漏洞并邀请社区参与评估精选导读
curl项目已将LOW和MEDIUM级别漏洞的处理流程完全公开,漏洞报告直接提交至GitHub issue跟踪器。维护者会给疑似安全问题打上vuln:ASSESS标签,任何人都可参与评估其是否为漏洞及严重程度。