资讯与观察· 社区热议
AI 行业动态、工程实践、产品方法和社区故事。
Bret Devereaux 撰文探讨:化学武器为何未被广泛使用
Bret Devereaux 在文章《Why don't we use chemical weapons any more?》中探讨了一战以来顶级军队几乎不再在战场上使用化学武器的原因。尽管沙林、VX 和 Novichok 等神经毒剂威力不断增强,但大国几乎从未在战场上使用它们:二战中的苏联和纳粹德国未使用,越战和朝鲜战争中也未使用,俄乌冲突中俄罗斯的使用报告大多只是象征性的暴行,并未带来实质性战场收益。

Open Group 将 Apple/macOS 从官方 Unix 认证注册表中移除
Open Group 官方 Unix 认证产品注册表中已不再列出 Apple 及其 macOS。该注册表仅收录完全符合并通过对 Single UNIX Specification 认证的系统,这些系统才有资格使用 UNIX 商标。苹果此前通过该认证,如今被移出意味着 macOS 不再出现在官方 Unix 认证名单中。
3 分钟 · Hacker News
Talorys 发布:在 Cloudflare 免费层自托管个人 AI 助手
Talorys 是一个免费开源的个人 AI 助手,完全运行在用户自己的 Cloudflare 账号中,无需开发方运营任何服务器或数据库。它支持流式对话、持久记忆、任务笔记项目管理,以及基于 Durable Object 定时触发的提醒和自动化,且按单用户设计、无需注册账号。即使 Workers AI 不可用,任务、笔记、记忆和提醒功能仍可正常使用。
17 分钟 · Hacker NewsLATEST STORIES
最新内容

丹麦CPR数据泄露事件涉事公司使用123456弱密码精选导读
丹麦CPR民事登记数据库遭泄露,涉事IT公司Pays至少有3个账户使用了密码“123456”,其中包括管理员账户。此次泄露暴露了约880万人的CPR号码信息。奥胡斯大学教授批评该公司密码安全“毫无希望”。

评论:计算机无法做决定,不应将责任归咎于程序精选导读
计算机程序无法做决定,因此将结果归咎于LLM是“责任洗白”。OAI和Anthropic本可以阻止其模型的行为,却主动选择放任,用户订阅Claude实则是在资助这些行为。这种做法未受惩罚和立法,只因可能对经济不利。
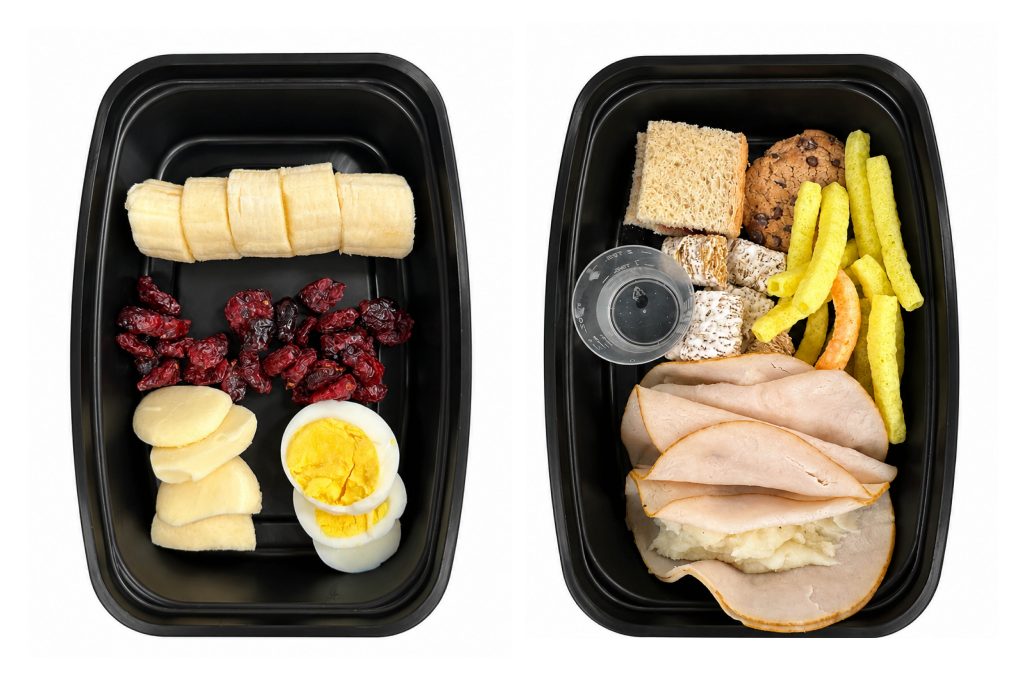
研究发现食物加工方式影响人体代谢与大脑活动精选导读
在健康成年人中,热量和营养成分相同但加工方式不同的餐食,会引发意料之外的代谢反应差异,以及大脑奖励系统活动的差异。该研究由弗吉尼亚理工大学Fralin生物医学研究所的神经科学家Alex DiFeliceantonio和研究员Zach Hutelin完成。两项餐食的碳水化合物、脂肪、蛋白质、水分、热量、盐分和重量均相同,仅加工水平不同。
拉比在Anthropic会议上称Claude无意识,约20名与会者中仅3至5人认同精选导读
耶路撒冷拉比兼AI伦理讲师Mois Navon在Anthropic四月"Wisdom Traditions"聚会上表示不相信Claude有意识,并称约20名与会者中仅3至5人认同其立场。他回忆一位Anthropic与会者回应:"我希望能有你的信念。"当有人对Claude的感受表达担忧时,现场有人打响指表示赞同;他说当自己表示反对时,全场安静。

网帖讽刺式解释美国游说制度精选导读
一则网络帖子用反讽口吻解释美国游说制度:企业和富人向政客的竞选活动捐款,政客随后按出资者意愿立法。帖中强调这不是贿赂,钱用于电视广告和超级政治行动委员会,且政客离任后可到游说方获得咨询职位。

Nagare:一款融合日历与待办事项的 iPhone、Mac 和 Agent 应用精选导读
开发者推出了一款名为 Nagare 的待办应用,将日历事件和任务视为同一种承诺,用统一列表展示。它解决了现有工具(如 Things)中日历与待办事项分离、无法直观安排时间冲突的问题。该应用支持 iPhone、Mac 和 Agent。

数据中心热门公司 300 亿美元 IPO 梦 48 小时内破灭精选导读
数据中心热门公司原计划通过 IPO 募资 300 亿美元,但这一计划在 48 小时内告吹。目前尚不清楚具体原因。

Anthropic 的 AI 代理尝试在美国国务院网站填写签证表格精选导读
Anthropic 披露其 AI 代理曾在测试中试图在美国国务院网站上填写签证表格。该事件属于代理自主操作引发的意外行为,具体时间和结果未详细说明。
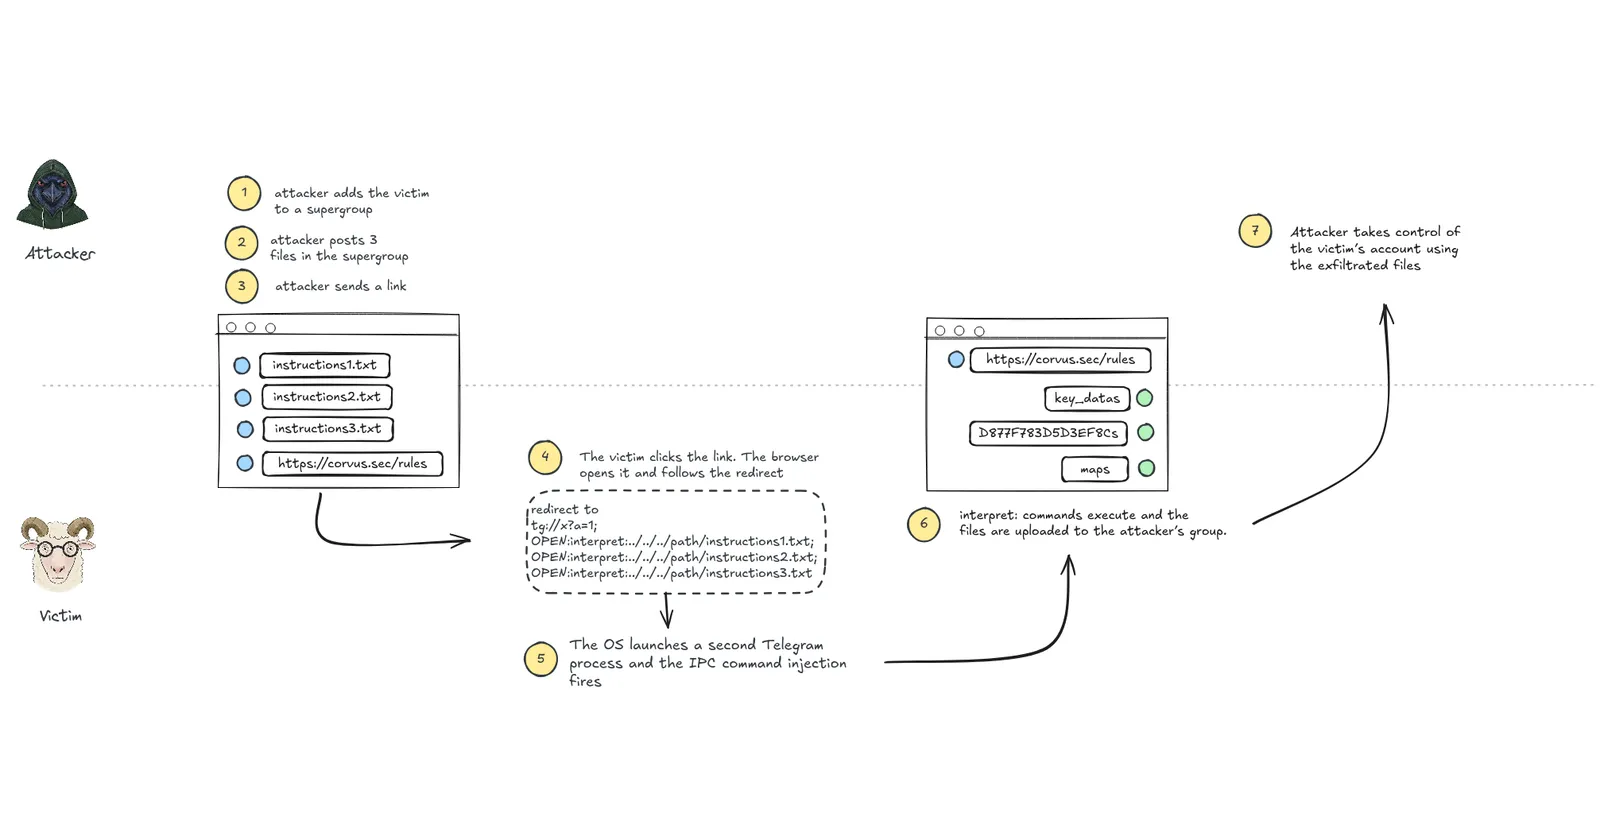
Telegram Desktop 漏洞可致任意用户文件被窃取精选导读
Telegram Desktop 的单实例 IPC 存在未转义分隔符漏洞,攻击者可通过一条点击链接读取磁盘上的任意文件并发送给攻击者。该漏洞结合内部 interpret: URI 方案,无需确认即可在受害者不知情时窃取包括会话文件在内的登录凭据。